GNOME의 Wayland 컴포지터 Mutter에서 use-after-free 취약점(CVE-2026-108094)이 확인됐습니다. 이 글에서는 Red Hat 보안 공지와 Bugzilla 보안 대응 기록을 근거로 영향 범위, 기술적 배경, 대응 방법을 점검합니다.
개요
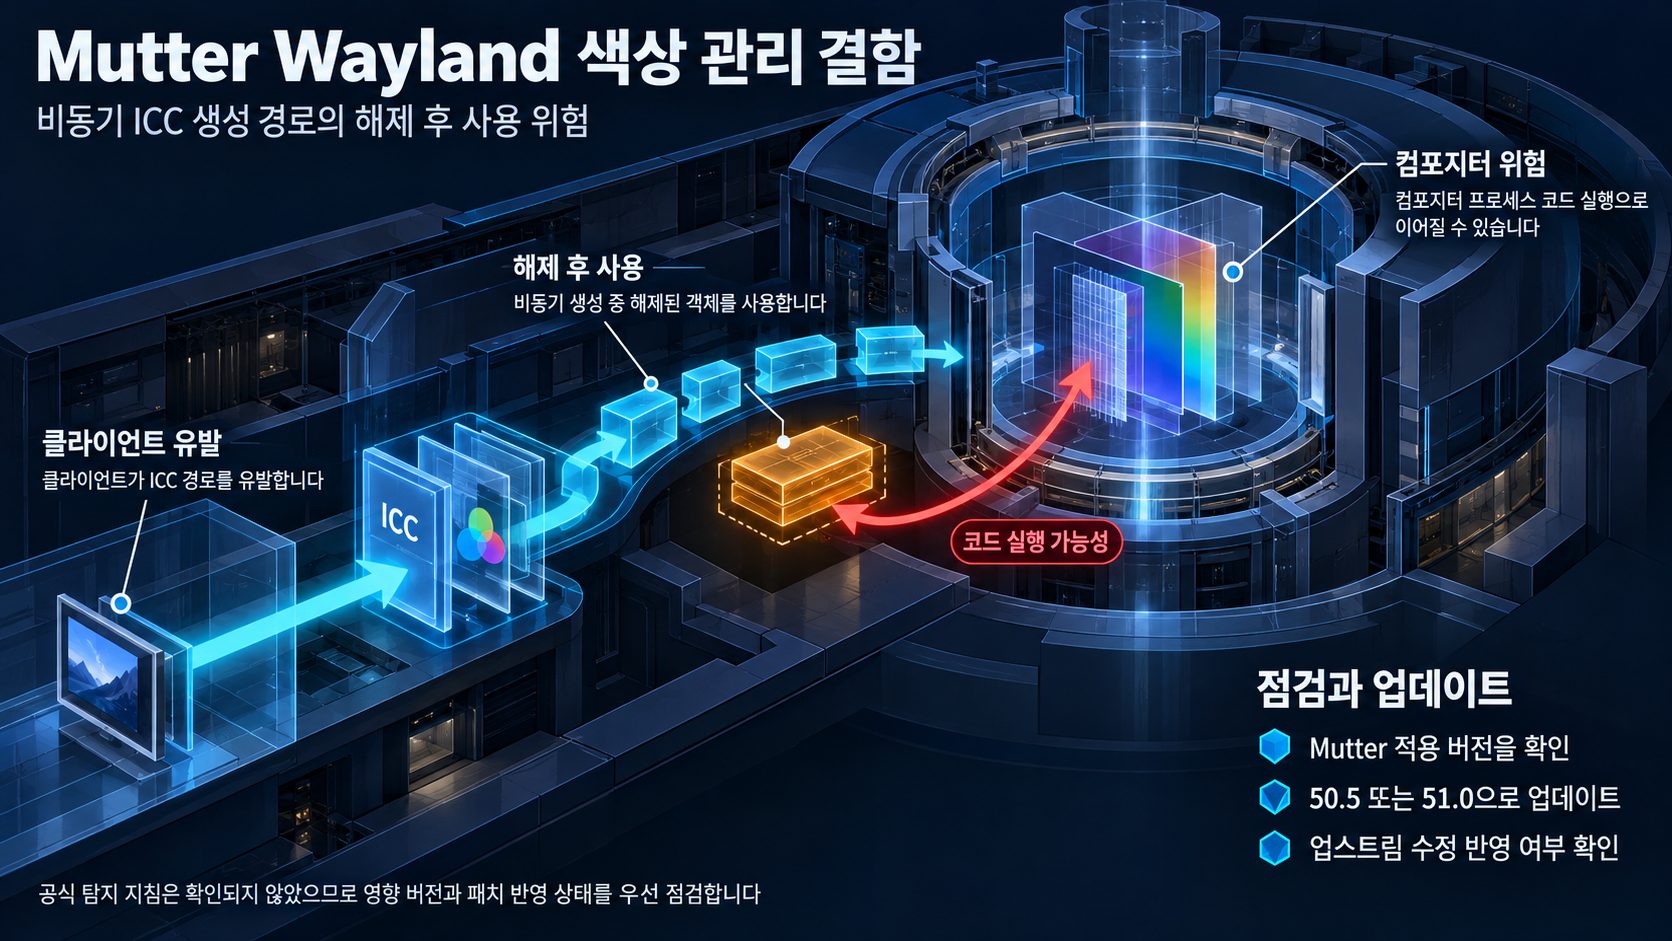
이 결함은 Wayland 색상 관리 ICC 이미지 설명(image description) 경로에서 발생하는 use-after-free로, Red Hat Bugzilla 보안 대응 기록(Bug 2549511)이 mutter: client-triggered use-after-free in Wayland color-management ICC image description path로 규정하고 있습니다. Red Hat 보안 공지(CVE-2026-108094)에는 컴포지터 프로세스 내에서 코드 실행(code execution within the compositor process)으로 이어질 수 있다고 명시되어 있습니다.
영향 범위
Red Hat 보안 공지에서 확인된 영향 범위는 다음과 같습니다.
- 취약한 비동기 ICC 생성 경로(async ICC creator path)가 포함된 Mutter 빌드만 영향
- 확인된 영향 버전: Mutter 49.x부터 50.4까지
- 업스트림 수정 버전: Mutter 50.5 및 51.0 (merge request !5313)
여기서 주의할 점은 취약한 비동기 ICC 생성 코드가 포함된 빌드에 한정된다는 조건입니다. 같은 버전이라도 해당 코드가 포함된 빌드일 때만 적용된다고 공지에서 설명하므로, 배포판별 정확한 수정 패키지 버전(KB/CU 번호 등)은 해당 배포판 보안 업데이트 문서를 별도로 확인해야 합니다. 이 부분은 현재 확인된 자료에서 다루지 않아 한계로 남습니다.
기술적 분석
Red Hat 보안 공지에서 확인된 기술적 사실은 다음과 같이 정리됩니다.
- 결함 유형: use-after-free
- 위치: Wayland 색상 관리 ICC 이미지 설명 경로의 취약한 비동기 ICC 생성 경로(async ICC creator path)
- 유발 주체: 클라이언트 (client-triggered)
- 잠재적 결과: 컴포지터 프로세스 내 코드 실행
- 수정: upstream merge request !5313, 버전 50.5 / 51.0
분석 한계
확인된 자료를 기준으로 아래 항목은 한계로 남습니다.
- 공개 PoC 또는 독립 기술 분석 부재로 악용 난이도 평가 불가
- 실제 악용 사례와 CISA KEV 등재 여부 미확인
- Red Hat 패키지 기준의 정확한 수정 버전(KB/CU 번호 등) 미확인
- 공식 탐지·모니터링 지침이 확인되지 않음
대응 방안
Red Hat 보안 공지에 따르면 취약한 async ICC creator path를 포함한 49.x~50.4 빌드가 영향받으며, upstream에서 50.5와 51.0에 수정이 반영됐습니다. 아래 순서로 점검을 권장합니다.
- 우선, 영향 범위 확인: 운영 중인 데스크톱의 Mutter 버전을 확인해 49.x~50.4 영향 범위에 해당하는지 점검합니다.
- 다음, 업그레이드 점검: 확인된 영향 버전을 사용하는 환경이라면 업스트림 수정 버전 50.5 또는 51.0 기준으로 업그레이드 여부를 점검합니다.
- 배포판 보안 공지 확인: 배포판별 정확한 수정 패키지 버전과 업데이트 채널은 이번 확인된 자료에서 다루지 않았으므로 해당 배포판 보안 공지에서 확인해야 합니다.
참고자료
- Security Notice CVE-2026-108094 (Red Hat Customer Portal)
- Bug 2549511 — CVE-2026-108094 mutter use-after-free (Security Response)
함께 읽으면 좋은 글
- CVE-2026-107805: Nginx UI에서 서명 검증 전 요청 본문 스테이징이 임시 저장소를 고갈할 수 있다
- CVE-2026-108261: TinaCMS 관리자 미리보기 iframe의 URL fragment 출처 검증 점검
- Vikunja 기본 CORS 설정의 로컬호스트 신뢰 문제: 자격증명 포함 교차 출처 요청 점검
본 콘텐츠는 AI 기술로 작성된 분석 리포트를 포함하고 있습니다. 내용 중 사실과 다르거나 보완이 필요한 정보를 발견하셨으면 댓글을 통해 의견을 부탁드립니다. 여러분의 피드백은 더 정확한 보안 정보 공유에 큰 도움이 됩니다.
댓글 (0)
댓글을 작성하려면 로그인이 필요합니다.
로그인아직 댓글이 없습니다.
첫 번째 댓글을 작성해보세요!